

Puntos Clave
- El Pasaporte Digital de Productos de la UE es obligatorio bajo Regulation (EU) 2024/1781 (ESPR), que entró en vigor en julio de 2024.
- Las baterías son las primeras, con requisitos DPP aplicables desde febrero de 2027. Textiles, electrónica, materiales de construcción y otras categorías siguen hasta 2030.
- Cualquier fabricante, importador o marca que venda productos físicos en la UE debe cumplir. La ubicación de la sede no afecta el alcance.
- El cumplimiento depende de la calidad de sus datos de productos subyacentes. Las empresas con datos fragmentados y mal gobernados tendrán dificultades con el plazo, independientemente de la plataforma DPP que elijan.
- La regulación se aplica a casi todas las categorías de productos físicos. Alimentos, productos farmacéuticos y organismos vivos están exentos.
Lo Que la Regulación Realmente Dice
El Pasaporte Digital de Productos de la UE se encuentra dentro de una legislación más amplia: la Regulación de Ecodiseño para Productos Sostenibles, conocida como ESPR, que reemplazó la antigua Directiva de Ecodiseño de 2009. Mientras que la directiva antigua se enfocaba principalmente en productos relacionados con la energía, ESPR cubre casi todo lo que se fabrica y vende en la UE. Es uno de los instrumentos principales del Pacto Verde Europeo y la estrategia de economía circular más amplia de la UE, que tiene como objetivo hacer que los productos sean más duraderos, reparables y reciclables en todo su ciclo de vida del producto y cadena de valor.
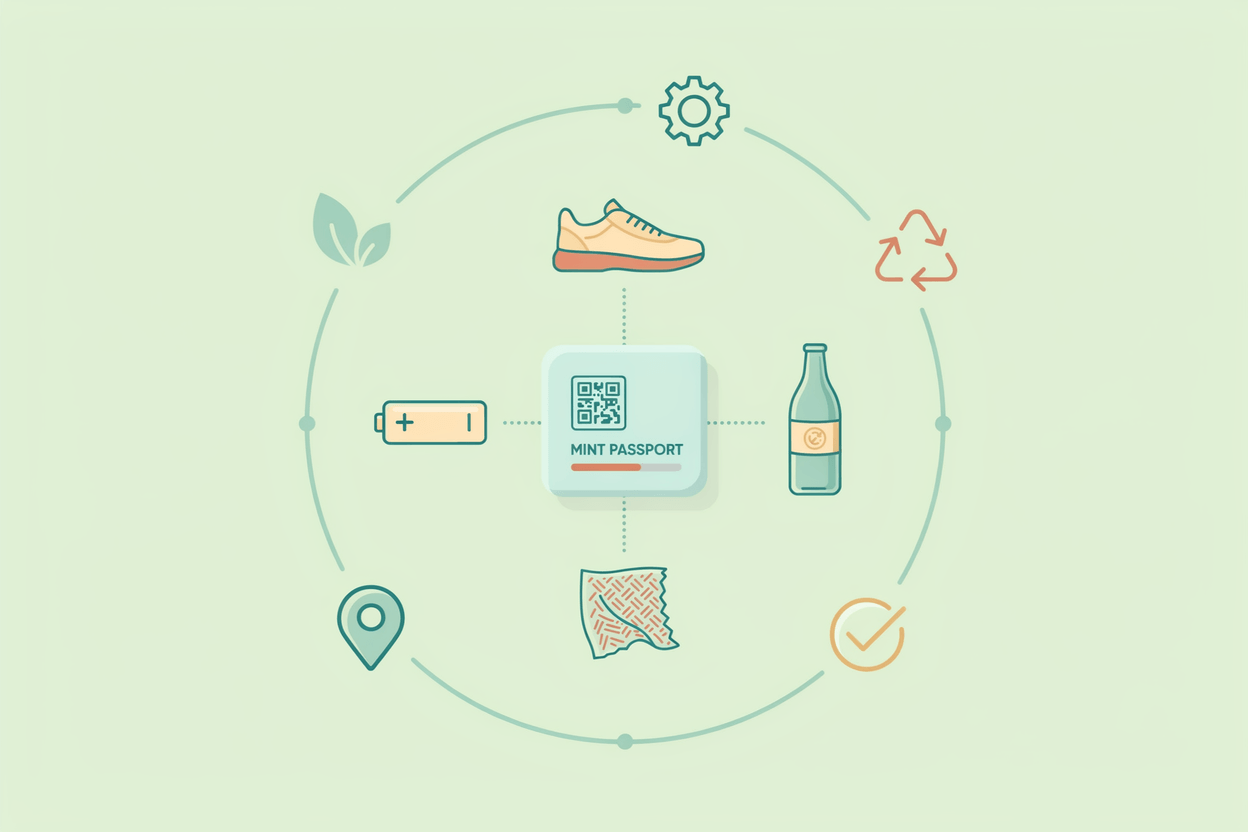
El DPP es la herramienta de información principal de la regulación. Bajo el Artículo 13 de ESPR, los operadores económicos que coloquen productos en el mercado de la UE deben registrar un pasaporte digital de productos obligatorio en el registro digital de la UE y mantenerlo actualizado. El pasaporte viaja con el producto, accesible a través de un portador de datos escaneable, típicamente un código QR o etiqueta RFID, incrustado en el producto o su embalaje. La interoperabilidad de datos es un requisito fundamental: los registros del pasaporte deben estar estructurados para que herramientas de contratación, bases de datos regulatorias y sistemas de reciclaje puedan leerlos sin traducción manual.
ESPR es una regulación marco. Los campos de datos exactos para cada categoría de producto se están estableciendo a través de actos delegados específicos de productos, publicados progresivamente bajo el Plan de Trabajo ESPR 2025-2030. Una vez que se adopta un acto delegado para su sector, tiene 18 meses antes de que comience la aplicación. Esa ventana suena cómoda. En la práctica, solo el trabajo de datos consume la mayoría de ella.
Qué Debe Contener un Pasaporte Digital de Productos
El pasaporte digital de productos es un registro digital estructurado. Aunque la lista exacta de campos varía según la categoría de producto, la regulación establece un núcleo consistente de información requerida.
Cada pasaporte debe incluir un identificador único de producto, los detalles del fabricante o importador, y la fecha y lugar de fabricación. Más allá de eso, debe llevar datos de composición de materiales y una lista completa de materiales (incluidas sustancias de preocupación), información de origen, huella de carbono del producto y otros datos de evaluación del ciclo de vida, puntuaciones de reparabilidad, calificaciones de durabilidad e instrucciones de fin de vida.
Los datos ambientales dentro del pasaporte generalmente se extraen de estudios de evaluación del ciclo de vida (LCA) y Declaraciones Ambientales de Productos (EPD) donde existan. Para fabricantes que ya han producido EPD o cálculos de huella de carbono del producto (PCF), esos datos son una entrada directa al pasaporte. No es necesario recalcularlos. Necesitan ser estructurados y hacerse legibles por máquina.
El registro debe ser legible por máquina y en un formato abierto. El DPP opera con un modelo de acceso en capas: reguladores y autoridades aduanales tienen acceso completo, los socios de la cadena de suministro acceden a los datos relevantes para su función, y los usuarios finales acceden a una capa pública a través del portador de datos en el producto. Los clientes escanean un código QR o etiqueta RFID y acceden a la información relevante para ellos, no al registro de cumplimiento completo.
Un pasaporte que existe pero no puede verificarse no es conforme. La regulación requiere registros de auditoría, gobernanza de datos y la capacidad de demostrar de dónde proviene cada pieza de información.
Las empresas en químicos, componentes eléctricos o materiales de construcción típicamente ya tienen la mayoría de estos datos en algún lugar del negocio. El problema es la fragmentación: sistemas ERP, portales de proveedores, fichas de datos de seguridad de materiales, documentación de ingeniería, herramientas de gestión de calidad, cada uno contiene una pieza. Un pasaporte no se puede ensamblar desde fuentes dispersas bajo demanda; los datos deben estar estructurados, validados y mantenidos como un registro de producto gobernado antes de que cualquier plataforma DPP pueda usarlos.
Quién Está en el Alcance
El alcance es amplio por diseño. ESPR se aplica a fabricantes, importadores, representantes autorizados y proveedores de servicios de cumplimiento que coloquen bienes físicos en el mercado de la UE. Estar ubicado fuera de la UE no proporciona exención si vende en la UE directa o indirectamente a través de intermediarios.
Las categorías con requisitos DPP confirmados o casi confirmados abarcan la mayoría de la manufactura industrial. Las baterías caen bajo la Regulación de Baterías de la UE (2023/1542), con DPP obligatorio desde el 18 de febrero de 2027, un plazo fijo que ya presiona a los fabricantes de equipos con productos que funcionan con baterías. El hierro y el acero se encuentran entre los primeros grupos de productos intermedios dirigidos bajo el Plan de Trabajo ESPR, con trabajo de adopción regulatoria indicado para 2026. Textiles y prendas de vestir, electrónica de consumo, muebles, neumáticos, químicos, productos de construcción incluyendo aluminio y productos relacionados con la energía se espera que sigan bajo actos delegados hasta 2030.
Los fabricantes de productos de construcción enfrentan una segunda capa de obligaciones DPP. Junto a ESPR, la Regulación de Productos de Construcción (CPR) revisada agrega requisitos específicos del sector, incluyendo vínculos a Declaración de Rendimiento, documentación de marcado CE y datos de rendimiento ambiental derivados de LCAs alineados con EN 15804. Si fabrica cemento, aislamiento, acero estructural o productos similares, ambas regulaciones pueden aplicarse.
Alimentos, medicinas, organismos vivos y ciertos vehículos con sus propios marcos de aprobación de tipos están exentos. Todo lo demás probablemente está en el alcance para 2030.
ESPR reconoce que el cumplimiento coloca una carga más pesada en las PYME que en los fabricantes grandes. Los actos delegados específicos de productos incluyen disposiciones para apoyo a PYME, y se espera que la Comisión publique orientación sobre caminos de cumplimiento proporcionales. Dicho esto, las PYME que abastecen a fabricantes grandes pueden enfrentar presión comercial para entregar datos DPP estructurados antes de su propio plazo regulatorio, porque ESPR responsabiliza al fabricante principal de agregar los datos de toda la cadena de suministro.
Por Qué la Preparación de Datos es el Problema Real
La mayoría de las empresas que se acercan al cumplimiento del pasaporte digital de productos subestiman cuánto trabajo ocurre antes de que se implique cualquier plataforma DPP. El pasaporte es solo tan bueno como los datos detrás de él. Y para la mayoría de los fabricantes, esos datos nunca han sido recopilados, estructurados o gobernados al estándar que requiere la regulación.
En proyectos que implementamos para fabricantes de equipos industriales, el primer desafío serio raramente era la tecnología DPP en sí. Era descubrir que los datos de composición de materiales estaban incompletos, que las declaraciones proporcionadas por proveedores eran inconsistentes en líneas de productos y que las cifras de huella de carbono nunca se habían calculado a nivel de producto individual. Arreglar eso toma tiempo. La ventana de implementación de 18 meses después de que se adopta un acto delegado no es generosa una vez que se contabiliza el trabajo de datos.
También hay una dimensión de proveedor que se subestima. Un pasaporte digital de productos es solo tan preciso como los datos que sus proveedores puedan proporcionar. Muchos proveedores de nivel 2 y nivel 3, particularmente en cadenas de componentes industriales, aún no tienen los sistemas para generar declaraciones estructuradas y legibles por máquina.
La trazabilidad de la cadena de suministro significa saber qué está hecho cada componente, de dónde vino y qué perfil ambiental lleva. Esa granularidad es un requisito previo para un pasaporte conforme, y construirla toma más tiempo del que la mayoría de los fabricantes esperan. Las empresas terminan llevando ese fardo de incorporación ellas mismas, o aceptando brechas de datos que crean riesgo de cumplimiento.
Las brechas específicas que aparecen con mayor frecuencia:
- Datos de materiales y sustancias mantenidos en PDF u hojas de cálculo en lugar de registros de productos estructurados
- Datos de proveedores que llegan en formatos inconsistentes sin flujo de trabajo de validación
- Ningún sistema único de registro vinculando el identificador de producto a todos los atributos de cumplimiento relevantes
- Ningún proceso de gestión de cambios para actualizar el pasaporte cuando un componente o proveedor cambia
La regulación de pasaporte digital de productos no prescribe qué software usa. Pero requiere datos que cumplan con estándares de calidad definidos, sean trazables a su origen y puedan actualizarse y republicarse a medida que los productos evolucionan. Las empresas que tratan esto como un proyecto de gobernanza de datos desde el principio construyen una infraestructura que se escala. Aquellas que lo tratan como un ejercicio de reporting se encuentran reconstruyéndolo cuando llega el próximo acto delegado.
Software para Cumplimiento de Pasaporte Digital de Productos
Una vez que los datos están en orden, la capa técnica del cumplimiento implica tres cosas: un sistema para sostener y administrar los datos del producto, un mecanismo para generar y publicar el registro de pasaporte legible por máquina, e integración con el registro de pasaporte digital de productos de la UE una vez que sea operacional.
La mayoría de los fabricantes ya tienen sistemas ERP y PLM que contienen partes de los datos requeridos. Esos sistemas no están diseñados para producir registros de pasaporte legibles por máquina que enfrenten consumidores o para manejar el intercambio de datos multipartidista que requiere la regulación. Un sistema de gestión de información de productos cierra esa brecha, manteniendo datos de productos enriquecidos y conectando ascendentemente a ERP y descendentemente al registro de pasaporte digital de productos de la UE y portadores de datos.
Vale la pena entender cómo funciona el modelo de registro. El sistema DPP de la UE usa una arquitectura descentralizada: los fabricantes alojan sus propios datos de productos en proveedores de servicios de terceros acreditados, y el registro central de la UE actúa como un directorio de identificadores únicos que apuntan a dónde se almacena cada pasaporte. Esto significa que el registro no retiene todos los datos centralmente. Retiene el índice. Los fabricantes retienen responsabilidad legal por la precisión e integridad de los datos en sus propios registros alojados.
AtroPIM incluye un módulo nativo para funcionalidad de Pasaporte Digital de Productos. El modelo de datos flexible basado en EAV del sistema permite a los equipos definir exactamente los atributos que cada categoría de producto requiere bajo su acto delegado, sin restricciones de esquema que fuercen soluciones alternativas.
Datos de proveedores, registros de composición de materiales, certificados de cumplimiento y métricas de sostenibilidad se ubican junto al contenido de productos estándar en un único registro. Las integraciones ERP y PLM extraen datos de procuración e ingeniería automáticamente, de modo que el registro del pasaporte se mantiene actual sin reconciliación manual. AtroPIM está disponible como local o SaaS, lo que importa para fabricantes en industrias reguladas con obligaciones de residencia de datos.
La infraestructura de registro en el lado de la UE aún se está desarrollando. GS1 está liderando trabajo de estandarización en el portador de datos y red de resolvers, incluyendo el estándar GS1 Digital Link que mapea identificadores de productos a sus registros de pasaporte alojados. CEN/CLC JTC 24 está desarrollando los estándares europeos para sistemas de pasaporte digital de productos. Las especificaciones técnicas están evolucionando, y cualquier enfoque de implementación debe construirse para adaptarse a medida que se finalicen esos estándares.
Los requisitos de calidad de datos se incrustarán en esos estándares. Datos de pasaporte incompletos o no verificados no satisfarán a las autoridades de vigilancia del mercado incluso si el formato técnico es correcto. Eso significa que la capa de software es solo tan útil como la gobernanza de datos detrás de ella. Elegir la plataforma correcta es necesario, pero no suficiente por sí solo.
Aplicación y Acceso al Mercado
El DPP no es un esquema voluntario. Los productos colocados en el mercado de la UE sin un pasaporte requerido después del plazo aplicable pueden ser retirados por las autoridades de vigilancia del mercado. Las autoridades aduanales también están ganando acceso al registro de la UE, lo que significa que los bienes que llegan sin un pasaporte válido pueden detenerse en la frontera antes de que lleguen a distribuidores o minoristas.
Las consecuencias son prácticas: pérdida de acceso al mercado, retirada de la venta e incautaciones aduanales potenciales para importaciones. Minoristas y distribuidores están agregando su propia presión antes del plazo regulatorio, impulsados por compromisos ESG y obligaciones de diligencia debida de la cadena de suministro. Ya están solicitando datos de sostenibilidad de productos a proveedores, independientemente de si el requisito formal de DPP ha llegado a esa categoría de producto. Un proveedor sin datos de productos estructurados y exportables es cada vez más un pasivo para socios de distribución.
El entorno regulatorio más amplio de la UE se está endureciendo en paralelo. La Directiva de Reclamaciones Verdes está elevando la barra en marketing ambiental, y un pasaporte digital de productos verificado es cada vez más lo que distingue una reclamación de sostenibilidad fundamentada del lavado verde. Las empresas que ya reportan bajo CSRD o manejan obligaciones CBAM en bienes intensivos en carbono encontrarán que muchos de los datos de productos subyacentes se superponen. La infraestructura de cumplimiento DPP estructurada sirve múltiples requisitos regulatorios desde la misma base de datos.
Las empresas con operaciones en el Reino Unido también deben ser conscientes de que ESPR crea un requisito de cumplimiento de facto incluso sin regulación directa del Reino Unido. Cualquier producto exportado a la UE debe llevar un DPP conforme. Los fabricantes del Reino Unido que venden en la UE a través de distribuidores necesitan estar listos según el cronograma de la UE.
Dónde Comenzar
Los fabricantes que están haciendo progreso constante hacia el cumplimiento del pasaporte digital de productos lo están tratando como un proyecto de infraestructura de datos de productos, no como un proyecto de sostenibilidad o un proyecto de IT.
Comience con una auditoría de datos. Mapee cada atributo que el acto delegado relevante requerirá para su categoría de producto. Para baterías, la Regulación de Baterías de la UE ya especifica campos requeridos en detalle. Para otras categorías, el Plan de Trabajo ESPR proporciona suficiente señal para comenzar análisis de brechas ahora. Luego identifique dónde vive actualmente cada punto de datos requerido, quién es propietario del mismo y cómo se ve su calidad.
Si su sector aún no tiene un acto delegado, eso no es razón para esperar. Las categorías de datos principales son consistentes entre grupos de productos: composición de materiales, sustancias de preocupación, origen, huella de carbono y reparabilidad. Un fabricante que construye la infraestructura de datos alrededor de esos campos ahora necesitará solo ajustes menores cuando se publique el acto específico de la categoría. Uno que espere hasta que el acto se confirme tendrá 18 meses para hacer lo que debería haber tomado dos años.
Tres puntos de partida prácticos, independientemente del sector o tamaño de la empresa:
- Asigne propiedad para cada dominio de datos (materiales, sostenibilidad, declaraciones de proveedores) a una persona o equipo nombrado. Los datos sin propietario no se recopilan.
- Ejecute una verificación de integridad contra la lista de campos conocida para su categoría de producto. Cualquier campo por debajo de 80% de integridad necesita un plan de remediación antes de seleccionar software.
- Mapee flujos de datos de proveedores. ¿Qué proveedores pueden entregar datos estructurados y legibles por máquina? ¿Cuáles envían PDF u hojas de cálculo? La brecha allí define su alcance de incorporación de proveedores.
La brecha entre lo que tiene y lo que requiere la regulación es el alcance real del proyecto. La elección de tecnología sigue de eso, no al revés. Una plataforma bien estructurada, ya sea un sistema PIM o MDM con un módulo nativo de pasaporte digital de productos, puede hacer que el cumplimiento DPP sea manejable una vez que los fundamentos de datos sean sólidos. Comenzar con el software antes de arreglar los datos solo mueve el problema corriente abajo.