

Wichtigste Erkenntnisse
- Der EU Digitale Produktpass ist verpflichtend nach Verordnung (EU) 2024/1781 (ESPR), die im Juli 2024 in Kraft trat.
- Batterien stehen an erster Stelle: DPP-Anforderungen gelten ab Februar 2027. Textilien, Elektronik, Baustoffe und weitere Kategorien folgen bis 2030.
- Jeder Hersteller, Importeur oder Marke, der physische Güter in der EU verkauft, muss sich entsprechen. Der Sitz des Unternehmens spielt keine Rolle.
- Die Einhaltung hängt von der Qualität Ihrer zugrundeliegenden Produktdaten ab. Unternehmen mit fragmentierten, schlecht verwalteten Daten werden unabhängig von der DPP-Plattform Schwierigkeiten bei der Einhaltung von Fristen haben.
- Die Verordnung gilt für nahezu alle physischen Produktkategorien. Lebensmittel, Arzneimittel und Organismen sind ausgenommen.
Was die Verordnung tatsächlich vorsieht
Der EU Digitale Produktpass ist Teil einer größeren Rechtsvorschrift: der Ecodesign for Sustainable Products Regulation, bekannt als ESPR, die die ältere Ecodesign-Richtlinie von 2009 ersetzte. Während sich die alte Richtlinie hauptsächlich auf energiebezogene Produkte konzentrierte, deckt ESPR nahezu alles ab, was in der EU hergestellt und verkauft wird. Sie ist eines der Hauptinstrumente des Europäischen Grünen Deals und der umfassenderen Kreislaufwirtschaftsstrategie der EU, die darauf abzielt, Produkte über ihren gesamten Produktlebenszyklus und ihre Wertschöpfungskette hinweg haltbarer, reparierbar und recycelbar zu machen.
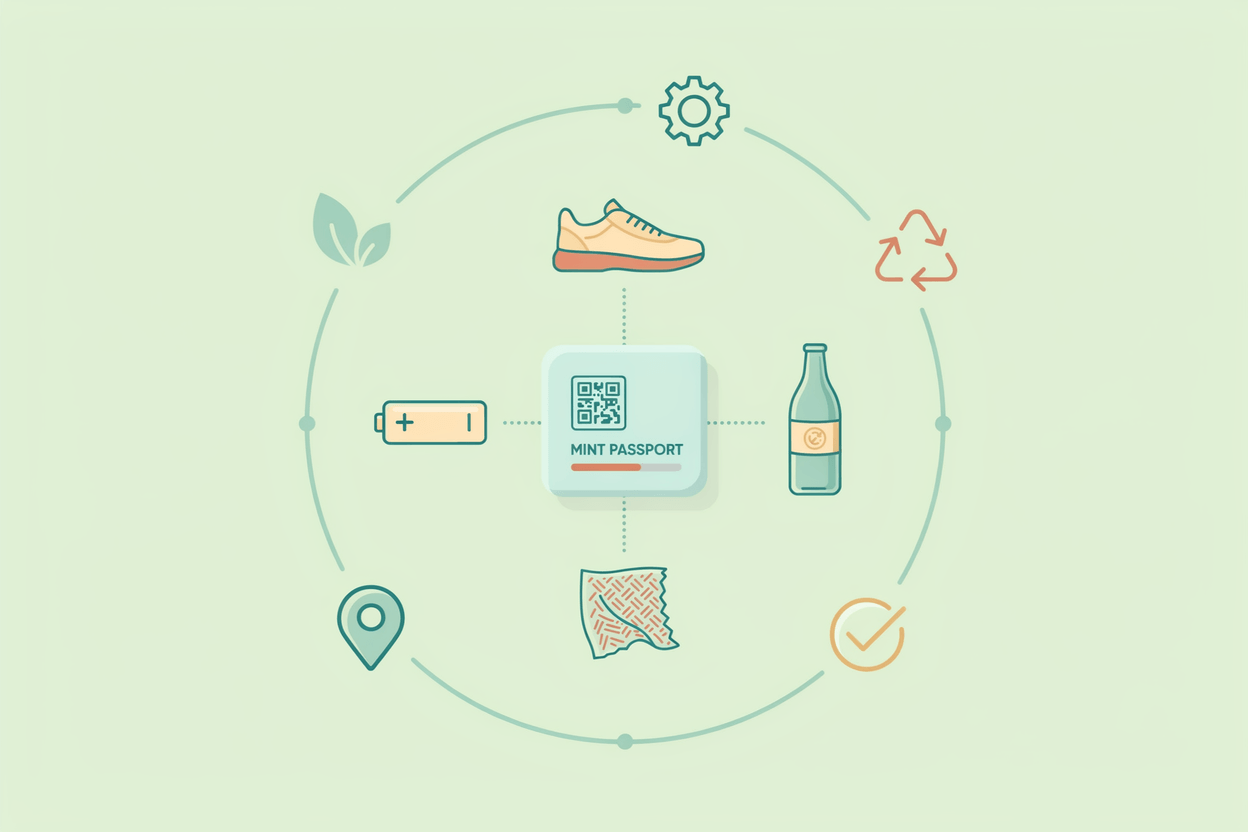
Der DPP ist das primäre Informationsinstrument der Verordnung. Nach Artikel 13 der ESPR müssen Wirtschaftsteilnehmer, die Produkte auf den EU-Markt bringen, einen verpflichtenden digitalen Produktpass in der EU-Datenbank registrieren und ihn aktuell halten. Der Pass begleitet das Produkt und ist über einen scanbaren Datenträger zugänglich, typischerweise ein QR-Code oder RFID-Tag, die auf dem Produkt oder seiner Verpackung angebracht sind. Dateninteroperabilität ist eine Kernvoraussetzung: Passdatensätze müssen so strukturiert sein, dass Beschaffungsinstrumente, behördliche Datenbanken und Recyclingsysteme sie alle ohne manuelle Umwandlung lesen können.
ESPR ist eine Rahmenverordnung. Die exakten Datenfelder für jede Produktkategorie werden durch produktspezifische Delegierte Verordnungen festgelegt, die progressiv im Rahmen des ESPR Working Plan 2025-2030 veröffentlicht werden. Sobald eine Delegierte Verordnung für Ihren Sektor angenommen wird, haben Sie 18 Monate vor Beginn der Durchsetzung. Dieses Zeitfenster klingt komfortabel. In der Praxis verbraucht die Datenarbeit allein den Großteil davon.
Was ein digitaler Produktpass enthalten muss
Der digitale Produktpass ist ein strukturierter digitaler Datensatz. Während die genaue Feldliste je nach Produktkategorie variiert, legt die Verordnung einen konsistenten Kern erforderlicher Informationen fest.
Jeder Pass muss eine eindeutige Produktkennung, Angaben zum Hersteller oder Importeur sowie Datum und Ort der Herstellung enthalten. Darüber hinaus muss er Materialdaten und eine vollständige Stückliste enthalten (einschließlich besorgniserregender Stoffe), Beschaffungsinformationen, Produktkohlenstoff-Fußabdruck und weitere Lebenszyklusanalysedaten, Reparaturfähigkeitswerte, Dauerhaftigkeitsbewertungen und Anweisungen zum End-of-Life-Management.
Umweltdaten im Pass stammen typischerweise aus Lebenszyklusanalyse-Studien (LCA) und Umweltproduktdeklarationen (EPDs), sofern diese vorhanden sind. Für Hersteller, die bereits EPDs oder Produktkohlenstoff-Fußabdruck-Berechnungen (PCF) erstellt haben, sind diese Daten direkte Eingaben für den Pass. Sie müssen nicht neu berechnet werden. Sie müssen strukturiert und maschinenlesbar gemacht werden.
Der Datensatz muss maschinenlesbar und in einem offenen Format vorliegen. Der DPP arbeitet mit einem gestaffelten Zugangsmodell: Behörden und Zollbehörden haben vollständigen Zugriff, Wertschöpfungskettenpartner haben Zugriff auf die für ihre Rolle relevanten Daten, und Endbenutzer haben Zugriff auf eine öffentlich zugängliche Schicht über den Datenträger auf dem Produkt. Kunden scannen einen QR-Code oder RFID-Tag und erhalten die für sie relevanten Informationen, nicht den vollständigen Compliance-Datensatz.
Ein Pass, der vorhanden ist, aber nicht überprüft werden kann, ist nicht konform. Die Verordnung verlangt Audit-Trails, Datenverwaltung und die Möglichkeit zu demonstrieren, woher jede Information stammt.
Unternehmen in der Chemie-, Elektrokomponenten- oder Baustoffindustrie verfügen typischerweise über viele dieser Daten irgendwo im Unternehmen. Das Problem ist die Fragmentierung: ERP-Systeme, Lieferantenportale, Sicherheitsdatenblätter, Konstruktionsdokumentation, Qualitätsmanagementsysteme, jedes hält ein Stück. Ein Pass kann nicht bei Bedarf aus verstreuten Quellen zusammengestellt werden; die Daten müssen als verwalteter Produktdatensatz strukturiert, validiert und gepflegt werden, bevor eine DPP-Plattform sie nutzen kann.
Wer betroffen ist
Die Anwendungsbereich ist bewusst breit. ESPR gilt für Hersteller, Importeure, bevollmächtigte Vertreter und Erfüllungsdienstleister, die physische Güter auf den EU-Markt bringen. Die Ansiedlung außerhalb der EU befreit nicht von den Anforderungen, wenn Sie direkt oder durch Intermediäre in die EU verkaufen.
Die Kategorien mit bestätigten oder nahezu bestätigten DPP-Anforderungen umfassen den Großteil der Industriefertigung. Batterien unterliegen der EU-Batterierichtlinie (2023/1542), wobei der DPP ab 18. Februar 2027 verpflichtend ist, ein festes Datum, das bereits auf Herstellern batteriebetriebener Produkte lastet. Eisen und Stahl gehören zu den ersten Zwischenproduktkategorien, auf die im ESPR Working Plan abgezielt wird, mit Regulierungsarbeiten, die für 2026 angegeben sind. Textilien und Bekleidung, Verbraucherelektronik, Möbel, Reifen, Chemikalien, Bauprodukte einschließlich Aluminium und energiebezogene Produkte sollen alle bis 2030 über Delegierte Verordnungen folgen.
Baustoffe-Hersteller sehen sich einer zweiten Schicht von DPP-Verpflichtungen ausgesetzt. Zusätzlich zu ESPR fügt die überarbeitete Bauprodukteverordnung (CPR) sektorspezifische Anforderungen hinzu, einschließlich Links zu Leistungserklärungen, CE-Kennzeichnungsdokumentation und Umweltleistungsdaten aus EN 15804-konformen LCAs. Wenn Sie Zement, Dämmung, Stahlkonstruktionen oder ähnliche Produkte herstellen, können beide Verordnungen gelten.
Lebensmittel, Arzneimittel, lebende Organismen und bestimmte Fahrzeuge mit eigenen Typgenehmigungsrahmen sind ausgenommen. Alles andere wird bis 2030 wahrscheinlich von der Anwendungsbereich erfasst.
ESPR erkennt an, dass Compliance KMU stärker belastet als große Hersteller. Produktspezifische Delegierte Verordnungen enthalten Bestimmungen zur KMU-Unterstützung, und die Kommission soll Leitlinien zu verhältnismäßigen Compliancewegen veröffentlichen. KMU, die für große Hersteller liefern, können jedoch unter kommerziellen Druck geraten, strukturierte DPP-Daten früher bereitzustellen als ihre eigene regulatorische Frist, da ESPR den primären Hersteller für die Aggregation der vollständigen Lieferkettendaten verantwortlich macht.
Warum Datenvorbereitung das eigentliche Problem ist
Die meisten Unternehmen, die sich dem Digitalen Produktpass nähern, unterschätzen, wie viel Arbeit vor der Verwendung einer DPP-Plattform anfällt. Der Pass ist nur so gut wie die Daten dahinter. Und für die meisten Hersteller wurden diese Daten nie erfasst, strukturiert oder verwaltet, wie die Verordnung verlangt.
In Projekten, die wir für Industrieausrüstungshersteller umgesetzt haben, war die erste große Herausforderung selten die DPP-Technologie selbst. Es war die Entdeckung, dass Materialdaten unvollständig waren, dass von Lieferanten bereitgestellte Erklärungen über Produktlinien hinweg inkonsistent waren, und dass Kohlenstoff-Fußabdruck-Zahlen nie auf individueller Produktebene berechnet wurden. Das Beheben dauert Zeit. Das 18-monatige Implementierungsfenster nach Annahme einer Delegierten Verordnung ist nicht großzügig, wenn man die Datenarbeit berücksichtigt.
Es gibt auch eine Lieferantendimension, die unterschätzt wird. Ein digitaler Produktpass ist nur so genau wie die Daten, die Ihre Lieferanten bereitstellen können. Viele Tier-2- und Tier-3-Lieferanten, besonders in Industriekomponentenketten, verfügen noch nicht über Systeme zur Generierung strukturierter, maschinenlesbarer Erklärungen.
Lieferketten-Rückverfolgbarkeit bedeutet zu wissen, woraus jede Komponente besteht, woher sie kommt und welches Umweltprofil sie trägt. Diese Granularität ist eine Voraussetzung für einen konformen Pass, und der Aufbau dauert länger als die meisten Hersteller erwarten. Unternehmen tragen diese Onboarding-Belastung selbst oder akzeptieren Datenlücken, die Compliance-Risiken schaffen.
Die spezifischen Lücken, die am häufigsten auftreten:
- Material- und Substanzdaten in PDFs oder Tabellenkalkulationen statt in strukturierten Produktdatensätzen
- Lieferantendaten, die in inkonsistenten Formaten ohne Validierungs-Workflow ankommen
- Kein zentrales Datenverwaltungssystem, das die Produktkennung mit allen relevanten Compliance-Attributen verknüpft
- Kein Änderungsmanagemenprozess, um den Pass zu aktualisieren, wenn sich eine Komponente oder ein Lieferant ändert
Die Digitale Produktpass-Verordnung schreibt nicht vor, welche Software Sie nutzen. Aber sie verlangt Daten, die definierten Qualitätsstandards entsprechen, zu ihrer Quelle zurückverfolgbar sind und aktualisiert werden können, wenn sich Produkte entwickeln. Unternehmen, die dies von Anfang an als Datenverwaltungsprojekt behandeln, bauen eine skalierbare Infrastruktur auf. Diejenigen, die es als Reportingaufgabe behandeln, müssen es neu aufbauen, wenn die nächste Delegierte Verordnung kommt.
Software für Digitalen Produktpass-Compliance
Sobald die Daten in Ordnung sind, umfasst die technische Compliance-Schicht drei Dinge: ein System zum Halten und Verwalten der Produktdaten, ein Mechanismus zur Generierung und Veröffentlichung des maschinenlesbaren Pass-Datensatzes und Integration mit der EU Digitalen Produktpass-Datenbank nach Inbetriebnahme.
Die meisten Hersteller verfügen bereits über ERP- und PLM-Systeme, die Teile der erforderlichen Daten enthalten. Diese Systeme sind nicht dafür ausgelegt, verbraucherorientierte, maschinenlesbare Pass-Datensätze zu produzieren oder die Multi-Party-Datenfreigabe zu bewältigen, die die Verordnung verlangt. Ein Product Information Management System schließt diese Lücke, hält angereicherte Produktdaten und verbindet upstream mit ERP und downstream mit der Digitalen Produktpass-Datenbank und Datenträgern.
Es lohnt sich zu verstehen, wie das Datenbank-Modell funktioniert. Das EU DPP-System verwendet eine dezentrale Architektur: Hersteller hosten ihre eigenen Produktdaten bei akkreditierten Drittanbietern, und die zentrale EU-Datenbank fungiert als Verzeichnis eindeutiger Kennungen, die angeben, wo jeder Pass gespeichert ist. Das bedeutet, dass die Datenbank nicht alle Daten zentral speichert. Sie hält den Index. Hersteller behalten die rechtliche Verantwortung für die Richtigkeit und Vollständigkeit der Daten in ihren eigenen gehosteten Datensätzen.
AtroPIM enthält ein natives Modul für Digital Product Passport-Funktionalität. Das flexible EAV-basierte Datenmodell des Systems ermöglicht es Teams, genau die Attribute zu definieren, die jede Produktkategorie unter ihrer Delegierten Verordnung erfordert, ohne dass Schemaeinschränkungen Umgehungen erzwingen.
Lieferantendaten, Materialkompositionsdatensätze, Compliance-Zertifikate und Nachhaltigkeitskennzahlen befinden sich neben Standard-Produktinhalten in einem einzelnen Datensatz. ERP- und PLM-Integrationen ziehen automatisch Beschaffungs- und Konstruktionsdaten, sodass der Pass-Datensatz aktuell bleibt ohne manuelle Abstimmung. AtroPIM ist als On-Premise oder SaaS verfügbar, was für Hersteller in regulierten Branchen mit Anforderungen zur Datenlokalisierung wichtig ist.
Die Datenbank-Infrastruktur auf EU-Seite wird noch entwickelt. GS1 führt Standardisierungsarbeiten zum Datenträger und Resolver-Netzwerk an, einschließlich des GS1 Digital Link Standards, der Produktkennungen ihren gehosteten Pass-Datensätzen zuordnet. CEN/CLC JTC 24 entwickelt europäische Standards für Digital Product Passport-Systeme. Die technischen Spezifikationen entwickeln sich, und jeder Implementierungsansatz sollte gebaut werden, um sich anzupassen, wenn diese Standards finalisiert werden.
Anforderungen an die Datenqualität werden in diese Standards eingebettet. Unvollständige oder nicht verifizierte Pass-Daten erfüllen nicht die Anforderungen von Marktüberwachungsbehörden, auch wenn das technische Format korrekt ist. Das bedeutet, dass die Software-Schicht nur so nützlich ist wie die Datenverwaltung dahinter. Die richtige Plattform zu wählen ist notwendig, aber allein nicht ausreichend.
Durchsetzung und Marktzugang
Der DPP ist kein freiwilliges System. Produkte, die nach dem geltenden Stichtag ohne erforderlichen Pass auf den EU-Markt gebracht werden, können von Marktüberwachungsbehörden vom Markt genommen werden. Zollbehörden erhalten auch Zugang zur EU-Datenbank, was bedeutet, dass Güter ohne gültigen Pass an der Grenze gestoppt werden können, bevor sie Vertriebspartner oder Einzelhandelsketten erreichen.
Die Konsequenzen sind praktisch: Marktzugang-Verlust, Entfernung aus dem Verkehr und mögliche Zollbeschlagnahmen für Importe. Einzelhandelsketten und Vertriebspartner bauen bereits Druck vor dem regulatorischen Stichtag auf, angetrieben durch ESG-Verpflichtungen und Lieferketten-Sorgfaltsverpflichtungen. Sie fordern bereits Produktnachhaltigkeitsdaten von Lieferanten an, unabhängig davon, ob die formale DPP-Anforderung in dieser Produktkategorie bereits angekommen ist. Ein Lieferant ohne strukturierte, exportierbare Produktdaten wird zunehmend zur Belastung für Vertriebspartner.
Die breitere EU-Regulierungsumgebung wird parallel verschärft. Die Green Claims Directive erhöht die Anforderungen an Umweltvermarktung, und ein verifizierter digitaler Produktpass ist zunehmend das, was eine substanzierte Nachhaltigkeitsaussage von Greenwashing unterscheidet. Unternehmen, die bereits unter CSRD berichten oder CBAM-Verpflichtungen zu kohlenstoffintensiven Gütern bewältigen, werden feststellen, dass sich viele der zugrundeliegenden Produktdaten überschneiden. Eine strukturierte DPP-Compliance-Infrastruktur bedient mehrere regulatorische Anforderungen aus derselben Datenbasis.
Unternehmen mit Aktivitäten im Vereinigten Königreich sollten auch beachten, dass ESPR eine De-facto-Compliance-Anforderung schafft, auch ohne direkte britische Regulierung. Jedes Produkt, das in die EU exportiert wird, muss einen konformen DPP tragen. Britische Hersteller, die in die EU über Vertriebspartner verkaufen, müssen nach dem EU-Zeitplan bereit sein.
Wo man anfängt
Die Hersteller, die stetige Fortschritte bei der Digital Product Passport-Compliance machen, behandeln dies als Produktdaten-Infrastrukturprojekt, nicht als Nachhaltigkeitsprojekt oder IT-Projekt.
Beginnen Sie mit einer Datenprüfung. Ordnen Sie jedes Attribut, das die relevante Delegierte Verordnung für Ihre Produktkategorie verlangt. Für Batterien spezifiziert die EU-Batterierichtlinie erforderliche Felder bereits im Detail. Für andere Kategorien bietet der ESPR Working Plan ausreichend Anhaltspunkte, um jetzt mit der Lückenanalyse zu beginnen. Identifizieren Sie dann, wo sich jeder erforderliche Datenpunkt derzeit befindet, wer ihn besitzt und wie seine Qualität aussieht.
Wenn Ihr Sektor noch keine Delegierte Verordnung hat, ist dies kein Grund zu warten. Die Core-Datenkategorien sind kategorieübergreifend konsistent: Materialkomposition, besorgniserregende Stoffe, Beschaffung, Kohlenstoff-Fußabdruck und Reparaturfähigkeit. Ein Hersteller, der die Datenverwaltung jetzt um diese Felder aufbaut, wird nur kleine Anpassungen benötigen, wenn die kategorienspezifische Verordnung veröffentlicht wird. Einer, der wartet, bis die Verordnung bestätigt ist, hat 18 Monate, um das zu tun, was zwei Jahre dauern sollte.
Drei praktische Startpunkte, unabhängig von Sektor oder Unternehmensgröße:
- Weisen Sie für jede Datendomäne (Materialien, Nachhaltigkeit, Lieferantenerklärungen) Eigentum einer benannten Person oder einem Team zu. Unowned-Daten werden nicht erfasst.
- Führen Sie eine Vollständigkeitsprüfung gegen die bekannte Feldliste für Ihre Produktkategorie durch. Jedes Feld unter 80% Vollständigkeit benötigt einen Sanierungsplan, bevor Sie Software auswählen.
- Ordnen Sie Lieferantendatenflüsse zu. Welche Lieferanten können strukturierte, maschinenlesbare Daten liefern? Welche senden PDFs oder Tabellenkalkulationen? Die Lücke dort definiert Ihren Lieferanten-Onboarding-Umfang.
Die Lücke zwischen dem, was Sie haben, und dem, was die Verordnung verlangt, ist der eigentliche Projektumfang. Die Technologiewahl folgt daraus, nicht umgekehrt. Eine gut strukturierte Plattform, egal ob PIM oder MDM System mit einem nativen Digital Product Passport-Modul, kann die DPP-Compliance handhabbar machen, sobald die Datengrundfesten solide sind. Mit der Software zu beginnen, bevor Sie die Daten beheben, verlagert das Problem nur nach unten.